
IAM (Identity and Access Management, управление идентификацией и доступом) используется в PC-Storage для создания пользователей внутри аккаунта (учетная запись PlatformCraft) и выдачи им прав. IAM отвечает за учетные записи пользователей и доступ к самому сервису S3, а права на конкретные бакеты и объекты задаются через Bucket Policies.
- Пользователь – владелец аккаунта или администратор создает учетную запись.
- Доступ к S3 – пользователю разрешается работа с сервисом S
- S3-ключи – пользователь создает собственную пару ключей доступа.
- Bucket Policy – для нужных бакетов настраиваются разрешенные действия.
Важно: группы, роли и обычные IAM-политики не задают права внутри S3-бакетов. Они могут использоваться для выдачи доступа к S3-пространству, но чтение, загрузка, удаление и другие операции в конкретном бакете регулируются Bucket Policies.
1. Начало работы с IAM
- Войдите в личный кабинет PC-Storage.
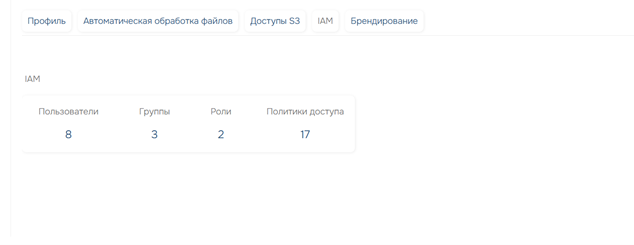
- Откройте «Настройки», далее «IAM».
- На странице IAM отображается количество пользователей, групп, ролей и политик доступа. Нажмите на нужную сущность, чтобы открыть ее список.
2. Пользователи
Каждый пользователь создается внутри аккаунта и получает собственные логин, пароль и user ID. Для работы с S3 пользователь входит в личный кабинет под своей учетной записью и затем создает собственные S3 Access Key и S3 Secret Key (в интерфейсе также могут отображаться как S3 ID и S3 Key).
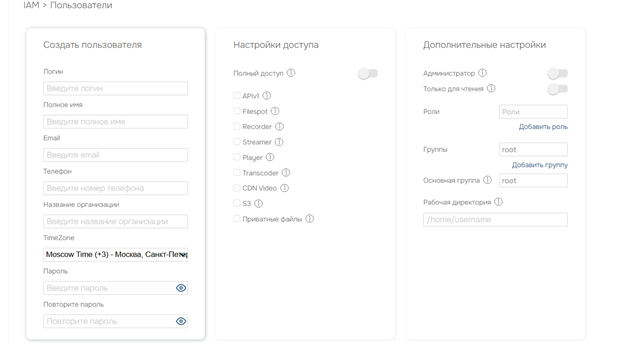
Создать пользователя
- Нажмите в IAM кнопку «Пользователи».
- В панели «Возможные действия» нажмите «Добавить пользователя».
- Укажите логин и пароль. Рекомендуется также указать email, чтобы пользователь мог самостоятельно восстановить пароль.
- В блоке «Настройки доступа» включите S3, если пользователю нужен доступ к объектному хранилищу.
- При необходимости назначьте роль, группу или дополнительные политики.
- Нажмите «Сохранить».
Кто может управлять пользователями: создавать и редактировать пользователей может владелец аккаунта или пользователь с административными правами.
Политика пользователя
При создании пользователя система добавляет персональную политику, которая назначена только ему. Она обеспечивает базовые действия пользователя, в том числе работу с профилем и создание собственной пары S3-ключей. Правила этой политики синхронизируются с настройками пользователя.
Не удаляйте без замены: если удалить персональную политику пользователя и не назначить ему другие подходящие политики, часть базовых действий станет недоступна.
3. Группы и роли
Пользователей можно объединять в группы и выдавать им роли, а также отдельно на группы и роли назначать политики доступа, чтобы не настраивать одинаковые права вручную для каждой учетной записи. Для этого:
- Откройте список групп или ролей из раздела IAM.
- Нажмите «Добавить группу» или «Добавить роль».
- Укажите имя и подтвердите создание.
- Откройте созданную сущность и добавьте пользователей.
- При необходимости свяжите группу с ролью.

Как применяются политики группы и роли
Если пользователь состоит в группе, к нему применяются политики этой группы. Если группа связана с ролью, к пользователю группы также применяются политики роли. При этом политика группы не действует на пользователя, который не входит в эту группу, даже если ему выдана связанная с группой роль.
4. Политики доступа и правила Allow / Deny
Политика доступа состоит из одного или нескольких правил. Политики можно назначать пользователям, группам и ролям. Каждое правило определяет, какие действия разрешены или запрещены для конкретного сервиса и ресурсов.
| Параметр | Назначение |
|---|---|
| Сервис | Сервис PlatformCraft, для которого создается правило. |
| Действия | Операции, которые регулируются правилом. |
| Тип правила | Разрешение (Allow) или запрет (Deny). |
| Ресурсы | Ресурсы сервиса, на которые распространяется правило. |
Приоритет Deny: запрещающее правило имеет больший приоритет. Если одно правило разрешает действие, а другое запрещает то же действие с тем же ресурсом, операция будет запрещена.
Создать политику
- Откройте IAM, далее «Политики доступа».
- Нажмите «Добавить политику доступа».
- Укажите имя политики.
- Откройте созданную политику и добавьте необходимые правила.
- В блоке «Назначение» выберите пользователей, группы или роли, для которых должна действовать политика.
- Сохраните изменения.

Предустановленные политики
| Политика | Что важно для PC-Storage |
|---|---|
| Администратор | Позволяет создавать пользователей и управлять их правами. |
| FULL ACCESS | Дает широкий доступ к сервисам, но не заменяет настройку доступа к S3-бакетам. |
| READ ONLY | Запрещает изменение ресурсов поддерживаемых сервисов; в текущей SaaS-модели не регулирует операции внутри S3. |
| SERVICE ACCESS | Дает доступ к сервисам без административных возможностей; права в S3-бакетах по-прежнему задаются Bucket Policies. |
5. Предоставление доступа к S3
Для нового пользователя доступ к PC-Storage настраивается последовательно: сначала разрешается работа с сервисом S3, после чего пользователь создает собственные ключи, а затем для него открывается доступ к нужным бакетам.
Шаг 1. Разрешить пользователю S3
Доступ к S3 можно включить в настройках пользователя либо предоставить через политику, группу или роль с правилом, разрешающим доступ к S3. После этого пользователь сможет войти в S3-пространство, однако доступ к содержимому бакетов по умолчанию остается закрытым.
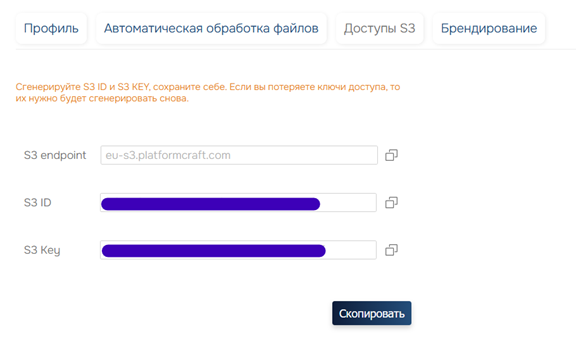
Шаг 2. Создать собственные S3-ключи
Пользователь должен войти под своей учетной записью и открыть «Настройки» и кликнуть на «Доступы S3». Сгенерированная пара S3 Access Key / S3 Secret Key используется для авторизации в объектном хранилище и внешних S3-клиентах.
Шаг 3. Настроить Bucket Policy
Доступ к конкретным бакетам и объектам задается через Bucket Policies. В правиле политики указываются Actions, Effect, Resources и Principal, где Principal – user ID пользователя из IAM.
Отдельное руководство: полная настройка прав на бакеты, включая read-only, upload-only и полный доступ, описана в разделе «Бакеты S3: управление доступом и работа с бакетами».
6. Типовые ситуации
| Ситуация | Что проверить |
|---|---|
| Пользователь не может открыть S3 | Проверьте, разрешен ли сервис S3 в настройках пользователя или через назначенную политику. |
| Пользователь входит в S3, но не имеет доступа к бакету | Проверьте Bucket Policy нужного бакета и user ID в Principal. |
| Разрешающее правило не срабатывает | Проверьте, нет ли другого правила Deny для того же действия и ресурса. |
| Политика группы не применяется | Убедитесь, что пользователь действительно добавлен в группу. |
| У пользователя нет S3-ключей | Пользователь должен самостоятельно создать их в «Настройки» > «Доступы S3». |
| После удаления персональной политики пропали базовые действия | Назначьте пользователю новую политику, которая вернет необходимые разрешения. |